Sécurité informatique · 22 octobre 2026
Un gîte de Sare a fait refaire son site en 2021. Il est joli, les réservations tombent, personne n'y a touché depuis : pourquoi le faire, puisqu'il marche ? Un matin, Google affiche sous son nom « Ce site a peut-être été piraté ». Les réservations s'arrêtent net. Entre les deux, une faille a été publiée, corrigée en vingt-quatre heures, et jamais appliquée.
C'est exactement le genre de faille qui vient de sortir. Elle s'appelle PHP2Shell, et elle concerne la grande majorité des sites d'entreprise du Pays Basque.
Ce qui s'est passé
PHP, vous ne le voyez jamais, mais c'est le moteur qui fait tourner WordPress, PrestaShop, Joomla et une grande partie des sites internet. Deux failles critiques viennent d'y être découvertes, baptisées PHP2Shell (CVE-2026-109618 et CVE-2026-109619). Elles permettent à quelqu'un, depuis n'importe où, de faire exécuter ses propres commandes au serveur qui héberge votre site. Sans mot de passe, sans rien installer.
17 octobre : les premières attaques
Amazon a repéré une première tentative quatre jours avant l'annonce publique. Depuis, Cloudflare, qui voit passer une bonne partie du trafic mondial, signale à son tour des attaques en cours.
21 octobre : le correctif d'urgence
L'équipe de PHP publie les versions corrigées 8.5.12, 8.4.27, 8.3.36 et 8.2.35. Les versions plus anciennes, 8.1 et avant, n'ont droit à aucune mise à jour officielle.
Les robots des pirates testent les sites un par un, automatiquement. Ils ne choisissent pas leurs cibles : ils essaient tout.
« Mais mon site n'a rien d'intéressant »
C'est la phrase qu'on entend le plus souvent. Elle est fausse, parce que le pirate ne s'intéresse pas à votre site : il s'intéresse au serveur. Un site piraté lui sert à :
Envoyer du spam
Des milliers de mails envoyés au nom de votre domaine. Résultat : vos propres e-mails finissent en indésirables chez vos clients.
Héberger de fausses pages
Fausse banque, faux transporteur, fausse plateforme de facturation : votre site sert de vitrine pour piéger d'autres personnes.
Détourner vos visiteurs
Une redirection vers un site douteux, parfois seulement sur mobile ou seulement depuis Google, pour que vous ne la voyiez pas.
Les conséquences, elles, sont pour vous : site signalé comme dangereux, chute dans Google, site suspendu par l'hébergeur. Sans compter les données de vos formulaires de contact, et le RGPD qui va avec.
Qui doit mettre à jour ?
C'est là que ça devient flou pour beaucoup d'entreprises. Un site, c'est trois étages, et chacun a son responsable.
01
L'hébergeur, pour PHP lui-même
Sur un hébergement mutualisé, le cas de la plupart des sites de TPE, c'est l'hébergeur qui installe PHP. Les hébergeurs sérieux ont corrigé dans les 24 heures, mais pas tous au même rythme, et pas toujours de façon visible : certains ont corrigé sans changer le numéro de version affiché.
02
Vous, ou votre prestataire, pour le site
WordPress, les extensions et le thème : ça, l'hébergeur n'y touche pas. Et c'est là que tombent la majorité des sites, faille PHP2Shell ou pas. Une extension de formulaire oubliée depuis trois ans ouvre la porte aussi bien qu'une faille célèbre.
03
Le vieux serveur, la vieille version
Si votre site tourne en PHP 8.1 ou plus ancien, il n'existe aucun correctif officiel. Même chose pour un serveur installé il y a des années et jamais suivi. Là, il ne s'agit plus de mettre à jour mais de migrer.
Ce qu'on a fait chez nos clients
Dès le 21 octobre, le jour même du correctif
Nous avons vérifié chez chaque hébergeur des sites que nous suivons que le correctif était bien en place, en regardant la version de PHP réellement servie et sa date de compilation. Nous avons aussi cherché des traces d'intrusion depuis le 17 octobre, dans les fichiers et les journaux du serveur : nous n'en avons trouvé aucune. Personne ne nous l'a demandé : c'est simplement ce que veut dire « suivre un site ».
Mises à jour, sauvegardes, veille de sécurité, hébergement : c'est ce que nous proposons aux entreprises du Pays Basque qui ne veulent plus se demander si leur site est à jour. Et si le pire arrive, c'est la date de la dernière sauvegarde qui compte : nos solutions Acronis couvrent aussi vos serveurs et vos postes.
Trois réflexes qui ne coûtent rien
01
Sachez qui héberge votre site
Le nom de l'hébergeur, l'adresse de connexion, l'identifiant. Si vous ne les avez pas, demandez-les à celui qui a fait votre site. Le jour où il y a un problème, c'est la première question qu'on vous posera.
02
Regardez la date de la dernière mise à jour
Connectez-vous à l'administration de votre site. Une pastille rouge avec un chiffre à côté de « Extensions » ? Des mises à jour attendent. Si elles attendent depuis des mois, votre site n'est pas suivi.
03
Ayez une sauvegarde hors du serveur
Une sauvegarde rangée sur le même serveur que le site disparaît avec lui. Il en faut une ailleurs, récente, et dont on sait qu'elle se restaure.
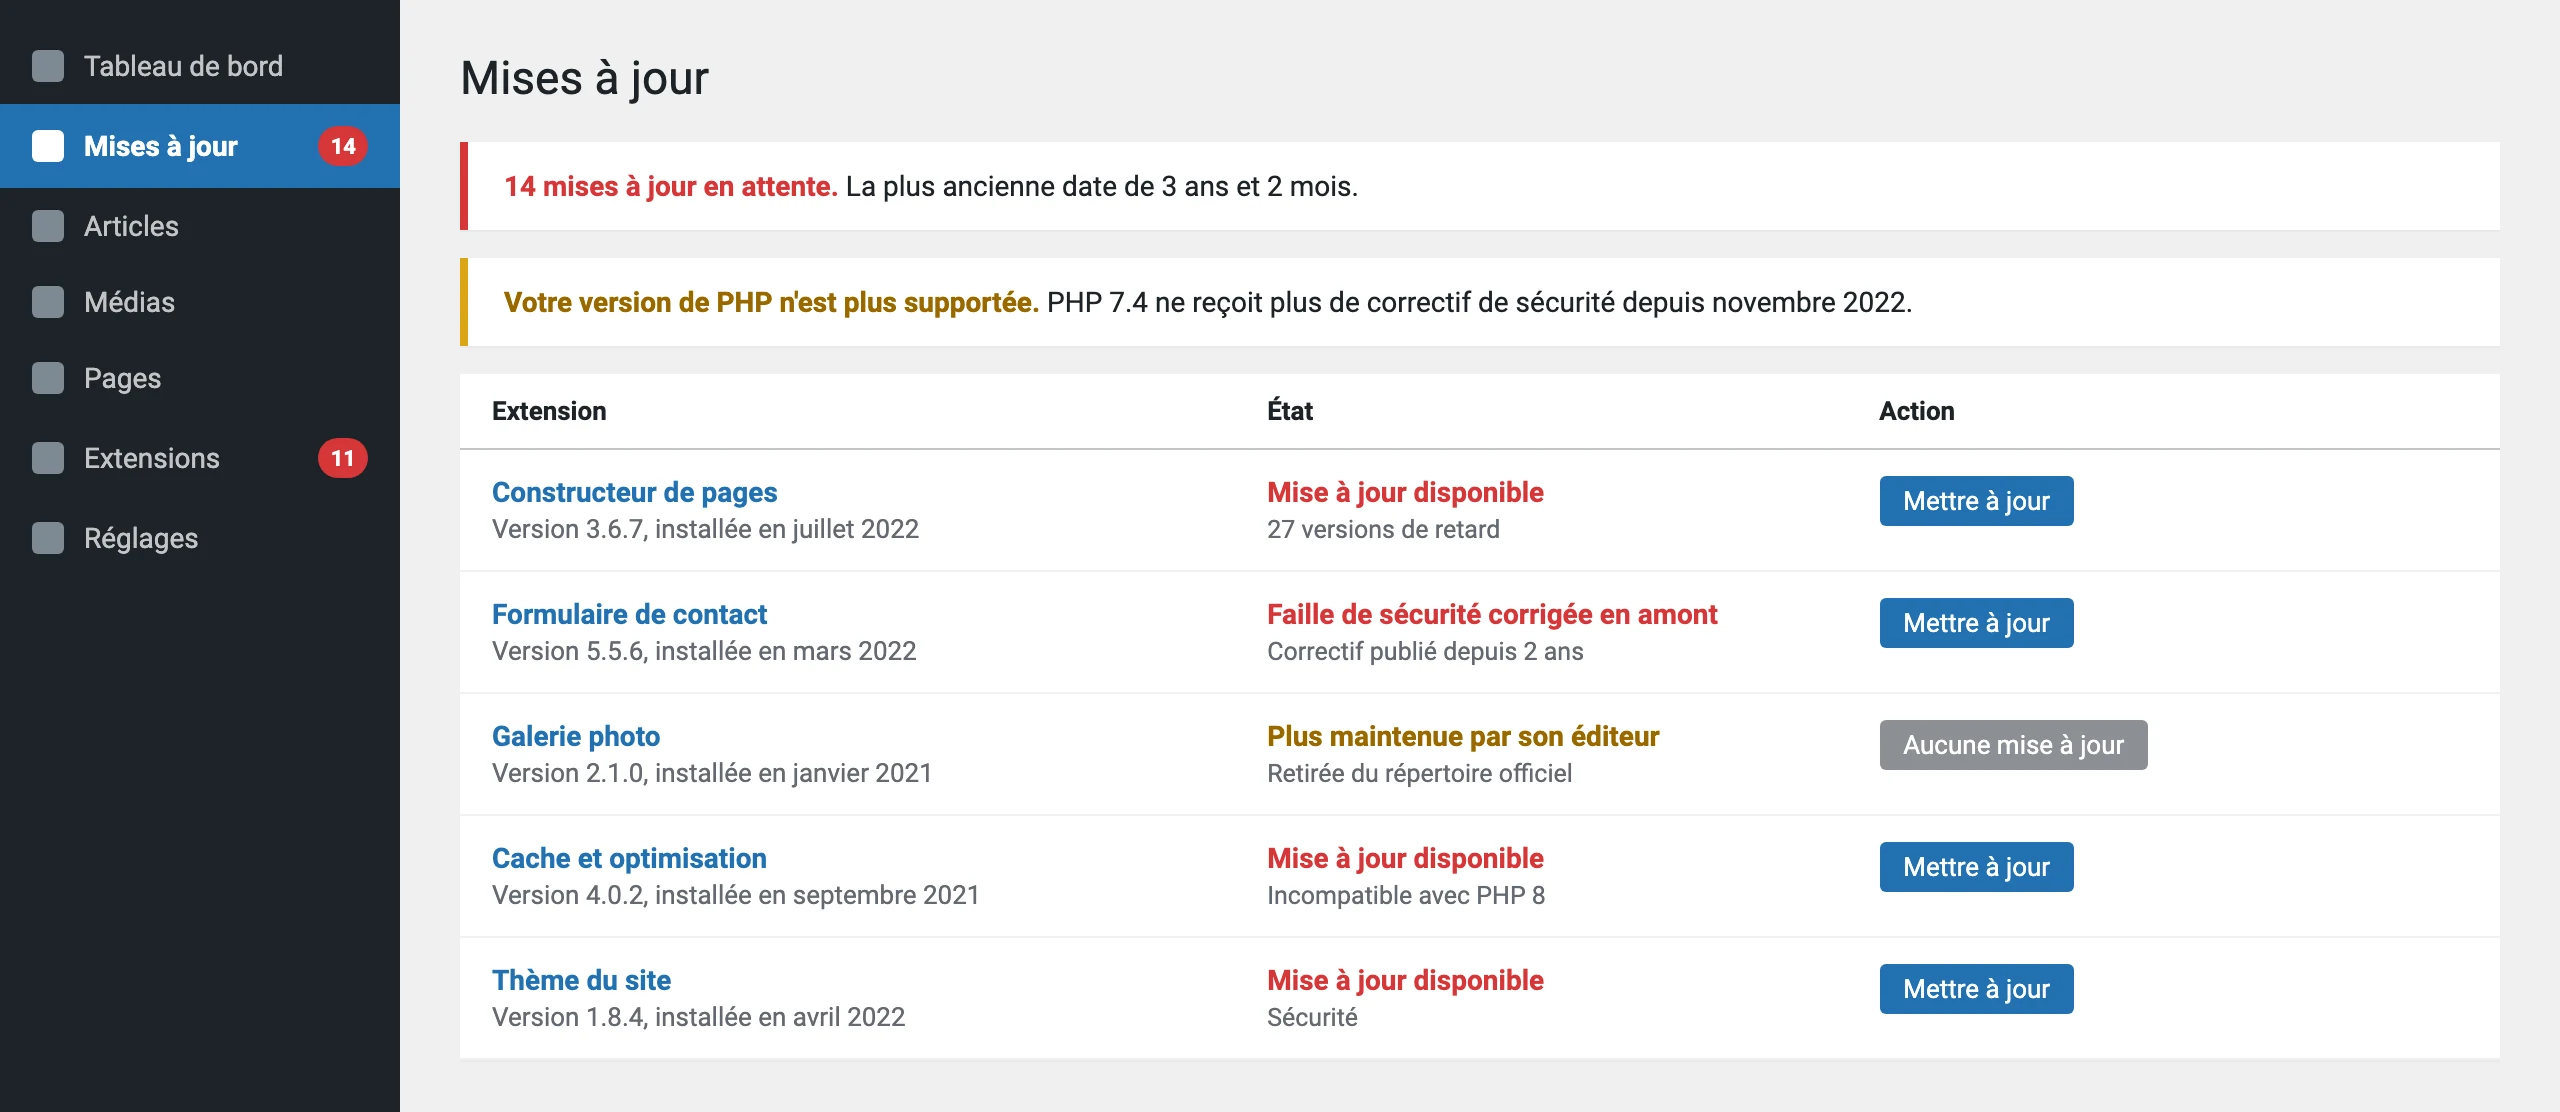
Illustration : le tableau de bord d'un site WordPress laissé sans entretien. Les versions et les dates sont celles que nous rencontrons sur les sites qu'on nous confie.
Vos questions
Mon site est sur Wix, Shopify ou Squarespace. Je suis concerné ?
Pas par cette faille : sur ces plateformes, c'est l'éditeur qui gère les serveurs et les mises à jour. Restent vos mots de passe et la double authentification, qui sont de votre ressort.
Mon site a été fait par une agence. C'est à elle de s'en occuper ?
Seulement si vous avez un contrat de maintenance. Créer un site et l'entretenir sont deux métiers différents, et beaucoup de sites sont livrés puis laissés tels quels. Posez la question à votre prestataire : « Qui fait les mises à jour, et quand ? »
Comment savoir si mon site a été piraté ?
Quelques signes : des pages en langue étrangère quand vous tapez le nom de votre site dans Google, une redirection vers un autre site, un compte administrateur que vous ne connaissez pas, un avertissement de Google ou de votre hébergeur. Mais un site bien piraté ne montre souvent rien. En cas de doute, faites-le vérifier.
J'ai un antivirus sur mon ordinateur. Ça protège mon site ?
Non. Votre site ne tourne pas sur votre ordinateur mais sur un serveur, chez votre hébergeur. L'antivirus protège votre poste, la maintenance protège votre site : il faut les deux.
Je suis seul, ou on est trois. C'est vraiment pour moi ?
Oui, parce que les attaques sont automatiques : le robot ne regarde pas la taille de l'entreprise. Et un petit site se maintient pour un petit budget, on ne vous vendra pas l'usine à gaz d'un grand compte.
Mon hébergeur dit avoir corrigé. Je n'ai plus rien à faire ?
Pour PHP2Shell, c'est l'essentiel. Mais la faille du jour n'est qu'une porte parmi d'autres : WordPress, les extensions et le thème restent à votre charge, et ce sont eux qui sont le plus souvent en cause.
Vous ne savez pas qui s'occupe de votre site ? Appelez-nous.
Nous regardons avec vous où il est hébergé, s'il est à jour et s'il est sauvegardé. Que vous soyez à Bayonne, Biarritz, Anglet, Saint-Jean-de-Luz ou à l'intérieur du Pays Basque, nous vous disons franchement où vous en êtes.